
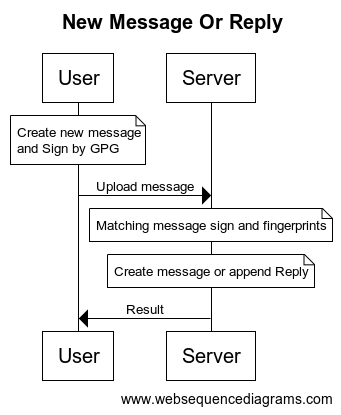
在这个模型里,主要的验证来自从 PGP 公共服务器上去拉去相同的密钥对指纹进行验证,但是对拜占庭将军问题无法解决.
理想状态下
用户 A 在网络中公布了信息Hello World并对其签名,这时服务器拥有 A 的密钥指纹,可以对其验证。
投毒
用户 B 对 A 的信息进行拦截,复制 A 的信息并请求到 C 下,有没有什么好的方法来防止双重回复的问题?服务器存在一定程度的时延
在这个模型里,主要的验证来自从 PGP 公共服务器上去拉去相同的密钥对指纹进行验证,但是对拜占庭将军问题无法解决.
用户 A 在网络中公布了信息Hello World并对其签名,这时服务器拥有 A 的密钥指纹,可以对其验证。
用户 B 对 A 的信息进行拦截,复制 A 的信息并请求到 C 下,有没有什么好的方法来防止双重回复的问题?服务器存在一定程度的时延

 1

 Select Language