
最近遇到一个麻烦,有一个文本框可以输入任何文本。
现在的解决方案是拦截参数里面的敏感符号(-- ‘ 等)和敏感词( select and 等),但是总觉得不够好。
想请问下如何优雅的防止 sql 注入呢?
非常感谢。
现在的解决方案是拦截参数里面的敏感符号(-- ‘ 等)和敏感词( select and 等),但是总觉得不够好。
想请问下如何优雅的防止 sql 注入呢?
非常感谢。
 |
Andy1999Nov 12, 2015 via iPhone
1
PDO
|
 |
SkyEchoNov 12, 2015
2
执行 SQL 的时候函数用两个参数那种?
|
 |
tobyxddNov 12, 2015 via Android
3
PreparedStatement😂😂
|
 |
mconeNov 12, 2015
5
浓浓的知乎装某器官范儿,你这问题风格应该拉去知乎
个人感觉这东西要啥优雅,又没人看得到,管用就行。优雅如不成,被 x 了就不好玩了 |
 |
6
|
|
7
@mcone 是的,我也是这么想的。
以前都过滤了"and"字符。但是在英文版上 老外输"and"不是一般的多。所以造成了误杀很多。现在精简了下,所以上来问下有没更好的方案。 刚刷了知乎回来, bigger 条涨满了没法释放... |
 |
echo1937Nov 12, 2015
8
口口相传 PreparedStatement 可以防注入,多的我也不知道。
|
 |
barberyNov 12, 2015
9
必须 prepare 啊,原生防注入
|
 |
gdtvNov 12, 2015
10
用了 prepare 就可以了,这个完全不是问题,我担心的是带有危险的 js 脚本或者 xss ,这些才麻烦
|
 |
winterockNov 12, 2015
11
专业的事交给专业的人。
网络攻击这种事情,我只能说防不胜防。 试试知道创宇或者安全宝。 |
 |
12
放弃拼接 SQL 保平安
|
 |
HentaiMewNov 12, 2015
13
优雅这个词真的是被用烂了…
|
 |
xwingNov 12, 2015
14
坚决不用 sql 拼接。 设置数据库操作权限。如果是 java 的话,为什么不用 ORM ?
|
 |
zrp1994Nov 12, 2015
15
base64 加密下?如果不需要查询其中的内容……
|
 |
16
|
|
19
@virusdefender 这个有点意思... 找时间研究下 感谢。
|
 |
thinkmoreNov 12, 2015
20
|
 |
OuyanganNov 12, 2015
21
PreparedStatement . 学习的时候没讲过么...
|
 |
penjianfengNov 12, 2015
22
一看就是被知乎害的,啥事儿都要来个”优雅“, WTF ,你先说吧 sql 注入给搞定再说优雅不优雅吧,没学会走就像跑了
|
 |
powergxNov 12, 2015
23
orm
|
 |
hqs123Nov 12, 2015
24
这个没有优雅不优雅之说,只能预防和发生入侵启用紧急方案。
|
 |
yangxiongweiNov 12, 2015
25
既然是 Java 项目,用 Druid 做数据源吧
Druid 基于 SQL 语义分析来实现防御 SQL 注入攻击。 |
 |
hgc81538Nov 12, 2015 via iPhone
26
各種語言對注入的解決方法,可參考
http://bobby-tables.com |
 |
500milesNov 12, 2015
27
我靠靠靠靠靠靠靠靠
嘛玩意儿都要优雅............... 被人脱裤了最优雅 |
 |
muzuigetNov 12, 2015
29
现在还手工拼 SQL ?
|
 |
redkeiNov 12, 2015
30
如何优雅的。。。?
**是一种什么样的体验? 对不起看到这种知乎风就反胃,忍不住吐槽下能不能正常说话 |
 |
kendetricsNov 12, 2015
31
参数化
|
 |
canestenNov 12, 2015
32
用 Java 的没听过 MyBatis 么
|
 |
fwings260Nov 12, 2015
33
借楼问问,防 SQL 注入,前端能做啥?
|
 |
crazycenNov 12, 2015 via Android
34
不用 sql 就好
|
 |
GarantionNov 12, 2015
35
@virusdefender 刚刚还想说长亭的 sqlchop 支持!
|
 |
ivveiNov 12, 2015
36
Java 就不能 PrepareStatement 了?一样可以的吧!
|
 |
dallasluNov 12, 2015
38
为每一条 SQL 写一个正则判断。如:
select * from user where username='v2ex' and password='235512' 对应正则 ^select \* from user where username='\w+' and password='\w+'$ |
 |
cevincheungNov 12, 2015
39
@dallaslu 这要是写个大系统不要死
|
|
dallasluNov 12, 2015
40
@cevincheung 你要优雅还是要命
|
|
cevincheungNov 12, 2015
41
@dallaslu 要命
|
 |
rainciousNov 12, 2015
42
@dallaslu
这是在开玩笑么? select * from user where username='v2ex' and password='235512' select * from user where password='235512' and username='v2ex' select * from user where password = '235512' and username = 'v2ex' select * from user where password = '235512' and username = 'v2ex' select * from user where password = '235512' and username = 'v2ex' Select * from user where username='v2ex' and password='235512' sElect * from user where username='v2ex' and password='235512' .... select * from user where username='v2ex' anD password='235512' select * from user where password = '235512' and 1=1 and username = 'v2ex' select * from user where password = '235512' and 1=1 and 0=0 and username = 'v2ex' |
 |
tflz514Nov 12, 2015
43
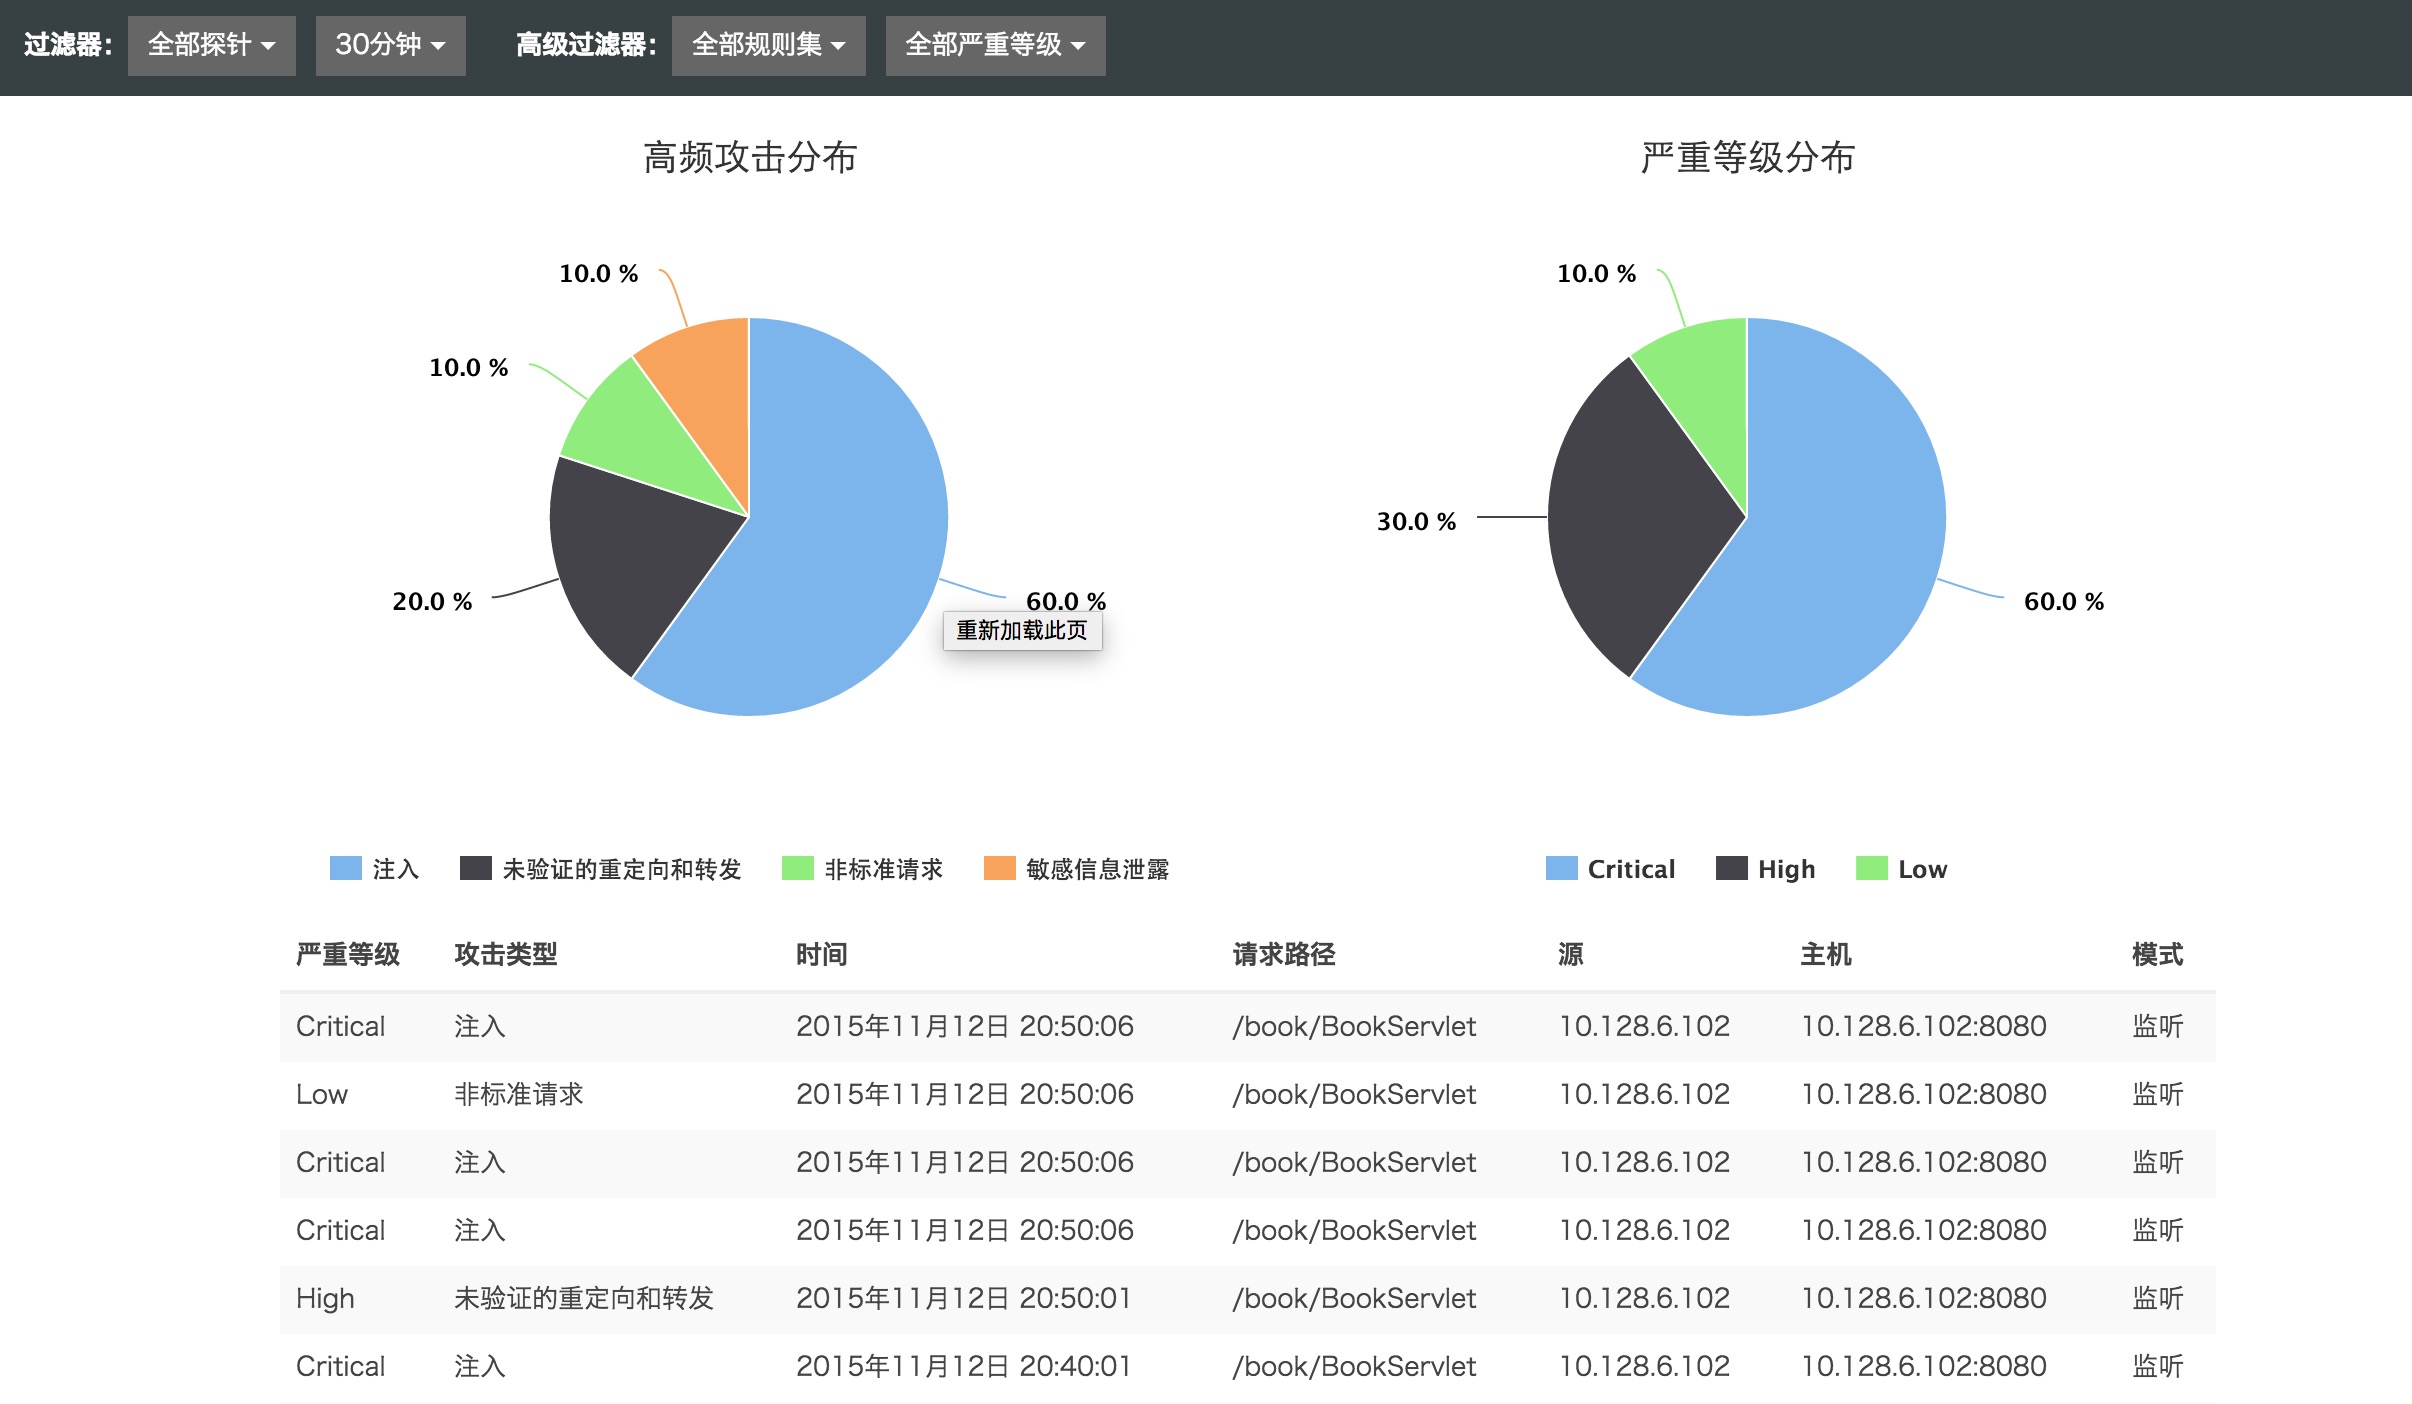 |
 |
incompatibleNov 12, 2015
44
@dallaslu 然而你这方案优雅和保命都不沾边。
执行带参数的 sql 语句唯一正确的方式就是使用 prepared statement |
|
tflz514Nov 12, 2015
46
|
 |
msg7086Nov 12, 2015
47
只有正确与错误的做法。
正确的做法直接免疫 SQL 注入,不需要防止不防止,不需要关心优雅还是污。 错误的做法都是污。再优雅也污。 |
 |
MrMarioNov 12, 2015
48
@virusdefender 你也去长亭啦?
|
|
virusdefenderNov 12, 2015
49
@MrMario 嗯,是的~
|
 |
dong3580Nov 12, 2015
50
参数化即可解决,
|
|
dallasluNov 12, 2015
52
@incompatible 然而你能幽默一些么
|
 |
feuvanNov 12, 2015
53
prepared statement ,优雅的解决方案
|
|
incompatibleNov 13, 2015
54
@dallaslu 你给了一个业余的解决方案,我纠正了你 这跟幽默有什么关系?
|
 |
leehonNov 13, 2015
55
我认为比较优雅的方式:检测到测试者提交非法变量,就输出死循环 alert ,或让其浏览器假死崩溃
测试者手忙脚乱,你在屏幕这边自然就优雅了 |
|
dallasluNov 13, 2015
56
@incompatible 楼主问的是「如何优雅」而不是「如何专业」地解决 SQL 注入。所以最关注的不是有效解决问题,而是解决问题的姿势,一定要优美雅致有情调。何况 3 楼已经提到 PreparedStatement ,楼主也补充了是他司对 PreparedStatement 不放心……唯有用逼死人的方案,才能让其顿悟。和你说这些,我一定是醉了……
|
|
incompatibleNov 13, 2015 via iPhone
57
@dallaslu 然而我也不认为你解决问题的姿势有什么优雅可言
你我笑点和品位不 match 没什么可多说的了 |
 |
Bryan0ZNov 13, 2015 via Android
58
@incompatible 这也能吵起来……
|
 1


 Select Language